
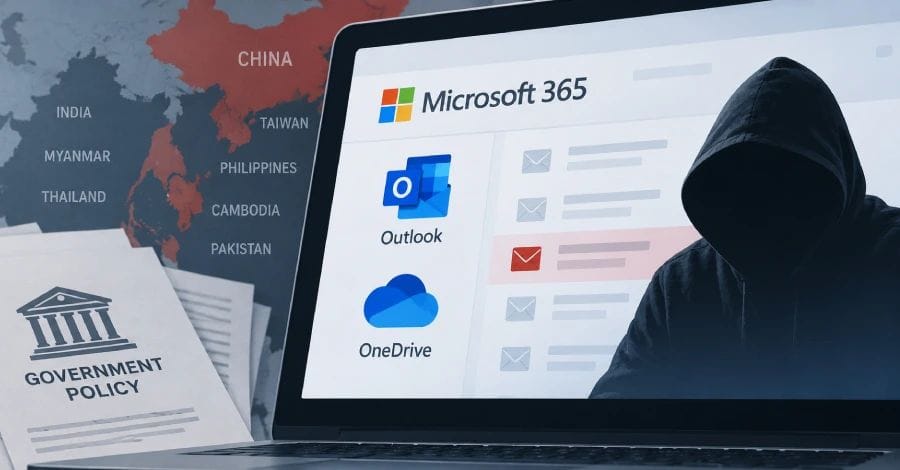
Een nieuwe spionagecampagne, uitgevoerd door een China-gerelateerde dreigingsactor, heeft overheids- en beleidsorganisaties in Azië als doelwit. De campagne, die zich richt op landen als Taiwan, India, de Filipijnen, Cambodja, Pakistan, Thailand en Myanmar, maakt gebruik van een tot nu toe onbekende backdoor met de codenaam Antino. Cisco Talos volgt deze cluster onder de naam UAT-11587.
De dreigingsactor werd voor het eerst in september 2025 ontdekt in verband met een spear-phishingcampagne gericht op de academische, denktank- en maatschappelijke beleidsgemeenschap in Taiwan. Sindsdien zijn de aanvallen uitgebreid naar zestien organisaties in acht Aziatische landen. De Antino-backdoor is geschreven in Rust en biedt functionaliteiten zoals hostreconnaissance, uitvoering van shell- en PowerShell-commando's, bestandsoverdracht, in-memory shellcode laden en persistente aanwezigheid. De command-and-control communicatie verloopt uitsluitend via Microsoft 365, waarbij Microsoft Graph wordt gebruikt om te communiceren met Outlook en OneDrive, aldus security researcher Ashley Shen.
Hoewel er enige overlap wordt gezien met de Jewelbug-groep, die bekendstaat als een China-gebaseerde hackers-for-hire groep met zowel spionage- als cryptofraude-activiteiten, heeft Cisco Talos geen directe link kunnen vinden tussen de spionageactiviteiten van deze campagne en de financieel gemotiveerde activiteiten van Jewelbug. Daarom is UAT-11587 als een aparte activiteit geclassificeerd.
De classificatie als China-gerelateerd wordt ondersteund door de aanwezigheid van Simplified Chinese metadata en de Chinese taalinstelling in de lokdocumenten, evenals het gebruik van de UTC+08:00 tijdzone in de spear-phishingheaders. De thema's van de lokmails en de doelwitten, waaronder Taiwanese politieke, wetgevende, civiele defensie- en beleidsorganisaties, evenals regionale overheden, maritieme, diplomatieke en veiligheidsinstellingen, sluiten aan bij de belangen van een China-gerelateerde actor.
Verder wijzen bijna een dozijn Antino-builds op het gebruik van Cargo-registrypaden die verwijzen naar rsproxy[.]cn, een snelle binnenlandse mirror en proxyservice voor crates.io gericht op China. Ook is een JavaScript-downloader geïdentificeerd die verwijst naar een CloudFront-domein dat eerder in verband werd gebracht met een China-affiliate dreigingsactor, UNC6384, die Europese diplomatieke en overheidsdoelen aanviel met een ongepatchte Windows-kwetsbaarheid.
De campagne lijkt zich sinds mei 2026 ook te richten op organisaties in Syrië, wat wijst op een bredere focus dan alleen Azië. De aanvallen piekten tussen maart en begin juni 2026, met een geconcentreerde golf op 8 en 9 juni, gericht op tientallen systemen binnen overheids-IT-infrastructuren. De spear-phishingmails zijn zorgvuldig gepersonaliseerd, wat duidt op uitgebreide verkenning van de doelorganisaties. Om de geloofwaardigheid te vergroten, spoofen de aanvallers afzenderidentiteiten die door de ontvangers worden vertrouwd, waarmee zij SPF- en DMARC-beveiligingscontroles omzeilen en ervoor zorgen dat de berichten de inboxen bereiken.


Reacties
Geef een reactie
Vereiste velden zijn gemarkeerd met *