
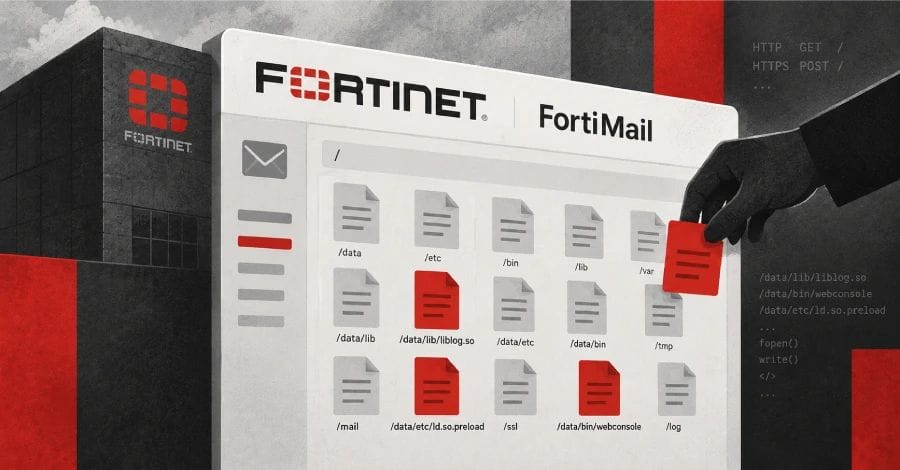
De Amerikaanse Cybersecurity and Infrastructure Security Agency (CISA) heeft een kritieke kwetsbaarheid in Fortinet FortiMail toegevoegd aan haar Known Exploited Vulnerabilities (KEV) catalogus, nadat er meldingen waren van actieve exploitatie. De kwetsbaarheid, geregistreerd als CVE-2026-104286 met een CVSS-score van 9.8, stelt aanvallers in staat om zonder authenticatie willekeurige bestanden te schrijven op het onderliggende systeem.
Volgens een advies van Fortinet ontstaat het probleem door een onjuiste beperking van het pad naar een beveiligde directory (path traversal) en een onjuiste neutralisatie van een NULL-byte. Hierdoor kunnen kwaadwillenden via speciaal opgezette HTTP- of HTTPS-verzoeken bestanden plaatsen of aanpassen zonder in te loggen.
De kwetsbaarheid treft meerdere versies van FortiMail, waaronder 8.0.0 tot 8.0.1, 7.6.0 tot 7.6.6, 7.4.0 tot 7.4.8 en 7.2.0 tot 7.2.9. Fortinet adviseert gebruikers om te upgraden naar de nieuwste versies binnen deze branches zodra deze beschikbaar zijn. Tot die tijd raadt Fortinet aan om de IBE-functie uit te schakelen via de command line interface en de toegang tot het FortiMail-beheerinterface vanaf het internet te beperken tot vertrouwde netwerken.
Fortinet heeft bevestigd dat de kwetsbaarheid in het wild wordt misbruikt en heeft indicatoren van compromittering gedeeld, waaronder specifieke IP-adressen en gewijzigde of toegevoegde bestanden op het systeem. De Amerikaanse federale overheidsinstanties wordt geadviseerd om uiterlijk 4 oktober 2026 de patches of tijdelijke mitigaties toe te passen.
Deze ontwikkeling volgt op recente meldingen van actieve exploitatie van kwetsbaarheden in andere netwerk- en beveiligingsproducten, zoals Check Point, Arista VeloCloud, F5 BIG-IP, Cisco Catalyst SD-WAN en Citrix NetScaler.


Reacties
Geef een reactie
Vereiste velden zijn gemarkeerd met *