
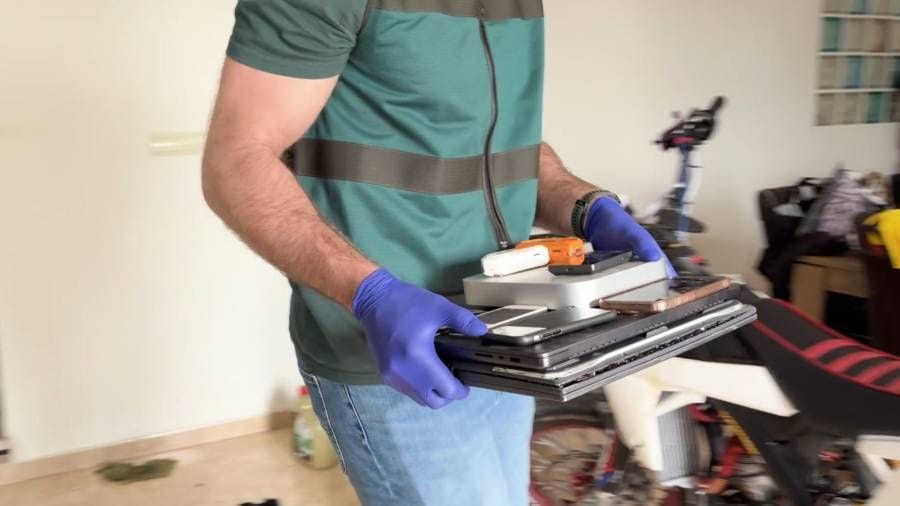
Op 30 september 2026 namen opsporingsdiensten de controle over de leaksite van de ransomwaregroep KillSec. Hierbij werd ten minste 110 terabyte aan data veiliggesteld om verdere ongeautoriseerde toegang te voorkomen. De cybercriminelen gebruikten deze site om organisaties te chanteren met de publicatie van gestolen bestanden, tenzij zij losgeld betaalden.
De groep KillSec opereerde door middel van ransomware-aanvallen waarbij zij gevoelige gegevens buitmaakten en vervolgens dreigden deze openbaar te maken. De inbeslagname van de servers en de leaksite vormt een belangrijke stap in het tegengaan van deze vorm van cybercriminaliteit. Volgens Europol wordt een tiener verdacht van het leiden van deze criminele organisatie.


Reacties
Geef een reactie
Vereiste velden zijn gemarkeerd met *