
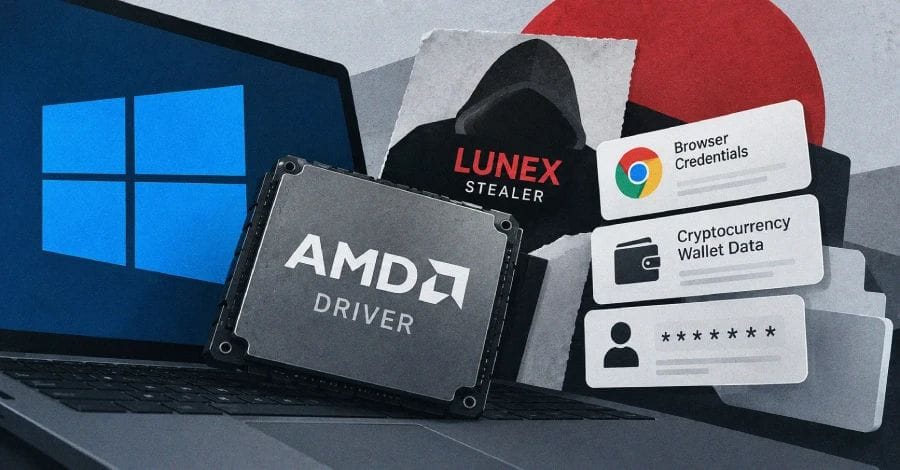
De Lunex Stealer malware maakt misbruik van een kwetsbare AMD Radeon kernel-mode driver om beveiligingsmonitoring uit te schakelen en zo browsercredentials en cryptocurrency-wallets te stelen. Deze malware wordt verspreid via gecompromitteerde Oekraïense websites die gebruikmaken van ClickFix-achtige Cloudflare verificatie, en maakt deel uit van het bredere malware-as-a-service platform Lunex.
Volgens onderzoek van Ontinue bestaat de aanval uit vier fasen en richt zich specifiek op Oekraïenssprekende gebruikers. De keten begint met een valse CAPTCHA-pagina en eindigt met de installatie van een volledig functionerende command-and-control (C2) agent. De stealer verzamelt inloggegevens en data uit zeven Chromium-gebaseerde browsers, exfiltreert cryptocurrency-wallets en creëert persistente toegang tot het bestandssysteem via een PowerShell-gebaseerde Native Messaging Host die binnen de browser van het slachtoffer draait, aldus Ontinue.
De infectie start met nep MSI-installers die via ClickFix worden geleverd en een loader genaamd LunexLoader activeren. Deze loader omzeilt User Account Control (UAC) op Windows met behulp van het CMSTPLUA COM-object en maakt gebruik van een bring your own vulnerable driver (BYOVD) aanval om beveiligingsmaatregelen te ontwijken. Vervolgens wordt de stealer payload gedownload. Het gebruik van de BYOVD-techniek is opvallend omdat deze zelden wordt ingezet voorafgaand aan een informatie-stealer payload.
Lunex maakt specifiek gebruik van een kwetsbare kernel-mode driver voor AMD Radeon Software, "PDFWKRNL.sys", die vatbaar is voor CVE-2023-20598. Hiermee kan de malware privileges escaleren en beveiligingsprocessen blinderen terwijl deze blijven draaien, wat verdere detectie bemoeilijkt. De Psychedelic Stealer, zoals de malware ook bekend staat, werd eerder deze week gedocumenteerd door Arctic Wolf Labs. De aanvallers compromitteerden legitieme websites van uiteenlopende sectoren om een iframe te injecteren dat de ClickFix-lokker activeert.
Voorafgaand aan de levering van de stealer schakelt de malware beveiligingstools uit door gebruik te maken van de kwetsbare driver. Met deze bescherming uitgeschakeld kan de stealer vervolgens browserwachtwoorden, sessiecookies en cryptowalletgegevens stelen, aldus onderzoeker Rhys Downing van Ontinue in een technisch rapport.
De eerste melding van Lunex in cybersecurity-rapportages dateert van juni 2026, toen BlueTeamCoolTeam zes actieve Lunex Stealer C2-panelen identificeerde in de Verenigde Staten, Finland, Duitsland, Nederland en Oekraïne. LunexStealer en Psychedelic Stealer zijn verschillende namen voor hetzelfde onderdeel van het MaaS-platform. De malware zelf heet Psychedelic, terwijl Lunex de onderliggende platformnaam is dat aan meerdere criminele groepen wordt verkocht.
Na uitvoering communiceert LunexStealer met het Lunex C2-panel via HTTP om uitgebreide informatie te stelen. Dit omvat credentials uit browsers als Google Chrome, Microsoft Edge, Brave, Yandex Browser, Opera, Opera GX en Vivaldi. Daarnaast worden vijf desktop cryptocurrency-wallets (Bitcoin Core, Litecoin, Exodus, Atomic Wallet en Electrum) en vier browserextensie-wallets (MetaMask, MetaMask Legacy, OKX Wallet en SafePal Wallet) uitgelezen en relevante data geëxfiltreerd. Persistente toegang wordt gerealiseerd via een Registry Run key, een verborgen geplande taak genaamd "psychedelicloveUtils" en een Chrome native-messaging bridge of host, waarmee de stealer aanvullende acties kan uitvoeren.


Reacties
Geef een reactie
Vereiste velden zijn gemarkeerd met *