
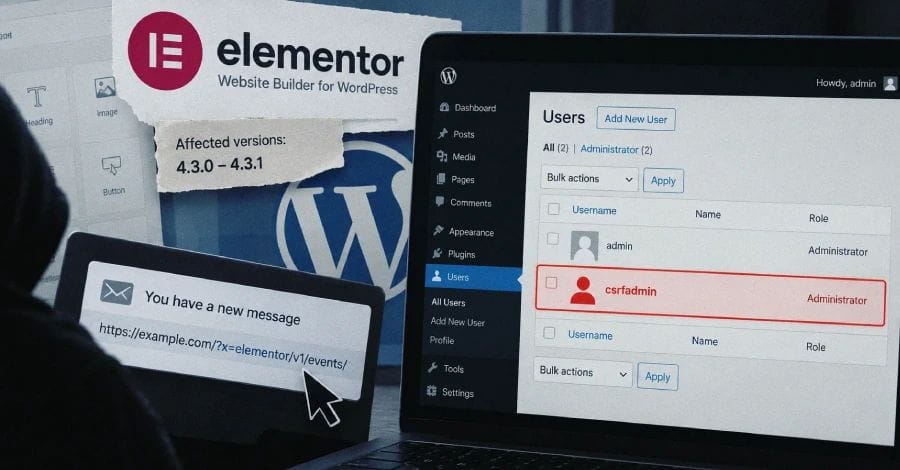
Er is een ernstige beveiligingslek ontdekt in de Elementor Website Builder plugin voor WordPress, waarmee een niet-geauthenticeerde aanvaller beheerdersaccounts kan aanmaken en zo volledige controle over een website kan krijgen. Het gaat om een cross-site request forgery (CSRF) kwetsbaarheid die een CVSS-score van 8,8 heeft en alleen voorkomt in versies 4.3.0 en 4.3.1 van de plugin, die samen op meer dan 2 miljoen sites actief zijn.
Volgens Patchstack kan een enkele link, geopend door een ingelogde WordPress-gebruiker, ervoor zorgen dat deze gebruiker onbedoeld elke REST API-actie uitvoert die zijn account mag doen. Wanneer een beheerder op zo’n link klikt, wordt er automatisch een tweede beheerdersaccount voor de aanvaller aangemaakt. De aanval vereist geen aanvullende voorwaarden zoals JavaScript, een ingevuld formulier of een pagina onder controle van de aanvaller. De link kan zelfs in een e-mail, chatbericht of commentaar staan als een gewone hyperlink.
De kwetsbaarheid is ontstaan doordat de Editor Events-module geen CSRF-bescherming toepast op cookie-geauthenticeerde REST API-verzoeken wanneer de string "elementor/v1/events/" in de request-URI voorkomt. Omdat de querystring door de maker van de link kan worden aangepast, kan elke REST API-aanroep zichzelf uitsluiten van de bescherming door een onschuldig ogende parameter toe te voegen. Deze bypass geldt voor de volledige REST API van een site, inclusief WordPress core routes en routes van andere plugins.
Een aanvaller kan bijvoorbeeld via de route "/wp/v2/users" een beheerder aanmaken met een speciaal geconstrueerd verzoek. Versies van Elementor vóór 4.3.0 bevatten de Editor Events proxy niet en zijn daardoor niet kwetsbaar. Na verantwoordelijke melding is het lek inmiddels opgelost in versie 4.3.2. Gebruikers van de plugin worden geadviseerd deze update zo snel mogelijk te installeren om misbruik te voorkomen.


Reacties
Geef een reactie
Vereiste velden zijn gemarkeerd met *