
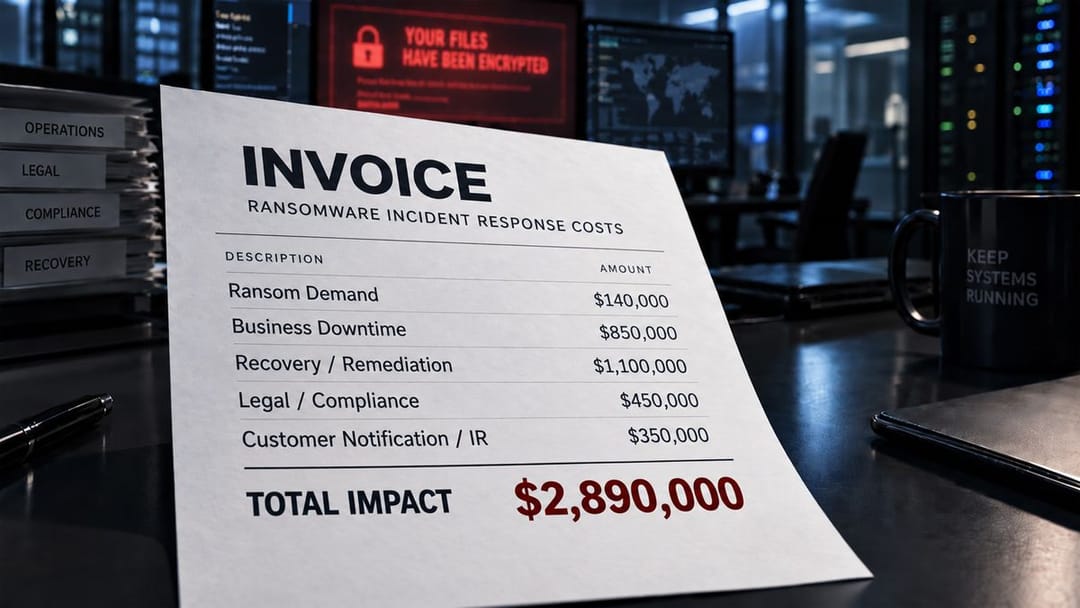
Bij het inschatten van de impact van een ransomware-aanval ligt de focus vaak op het losgeld, maar dit is slechts een klein deel van de totale kosten. Volgens IBM's Cost of a Data Breach Report 2025 bedragen de gemiddelde totale kosten van een ransomware-incident 5,08 miljoen dollar, wanneer ook downtime, herstel, juridische werkzaamheden en bedrijfsverstoring worden meegerekend. Ter vergelijking: het mediane losgeldbedrag is 139.875 dollar, aldus het 2026 Verizon Data Breach Investigations Report. Dit verschil toont aan dat de grootste kosten vaak pas na de aanval ontstaan, niet door het losgeld zelf.
Een ransomware-aanval leidt niet tot één enkele factuur, maar tot meerdere gelijktijdige kostenposten: verlies van omzet door uitval van systemen, herstel- en saneringskosten, juridische en compliance-activiteiten en operationele verstoringen die aanhouden totdat het bedrijf weer volledig functioneert. Hoe langer kritieke systemen onbeschikbaar zijn, hoe hoger de kosten oplopen. Uit het Datto State of BCDR Report 2025 blijkt dat meer dan 60% van de organisaties denkt binnen een dag te kunnen herstellen, maar slechts 35% slaagt hierin. Elke extra uur downtime betekent verlies van productiviteit, vertraagde transacties, verstoorde klantenservice en IT-teams die worden ingezet voor herstel in plaats van reguliere taken. Voor middelgrote bedrijven is de hersteltijd dan ook vooral een financiële maatstaf.
Daarnaast richten aanvallers zich steeds vaker op back-upinfrastructuur, waardoor herstelopties beperkt kunnen zijn. Wanneer back-ups zijn aangetast, is herstel complexer en duurder door de noodzaak van forensisch onderzoek, incidentrespons, systeemherbouw, nieuwe software en intensief intern IT-werk. Back-ups zijn alleen nuttig als ze schoon, toegankelijk en herstelbaar zijn. Dit benadrukt het belang van een volwassen business continuity en disaster recovery (BCDR) strategie. Een back-up toont aan dat er een kopie van data bestaat, maar een geteste herstelstrategie bepaalt hoe snel die kopie kan worden omgezet in een werkend bedrijf.
Terwijl IT-teams bezig zijn met herstel, loopt ook de klok voor naleving van regelgeving. De Europese Algemene Verordening Gegevensbescherming (AVG) vereist bijvoorbeeld melding van een datalek binnen 72 uur na ontdekking. Andere regels, zoals die van de SEC en HIPAA, stellen vergelijkbare eisen. Dit brengt extra kosten met zich mee voor juridische ondersteuning, onderzoek, melding en rapportage. Hoe langer het herstel duurt en hoe minder voorbereid een organisatie is, hoe lastiger het wordt om aan deze verplichtingen te voldoen naast het technische herstel.
De kernvraag bij ransomware is dus hoe snel een organisatie kan herstellen. De Datto RTO & Downtime Cost Calculator helpt bedrijven en dienstverleners om deze risico’s in kaart te brengen en het belang van veerkracht te onderbouwen. Hoewel een volwassen BCDR-strategie een ransomware-aanval niet per se voorkomt, kan deze wel de duur van de verstoring beperken, de complexiteit van herstel verminderen en de totale kosten aanzienlijk verlagen.



Reacties
Geef een reactie
Vereiste velden zijn gemarkeerd met *