
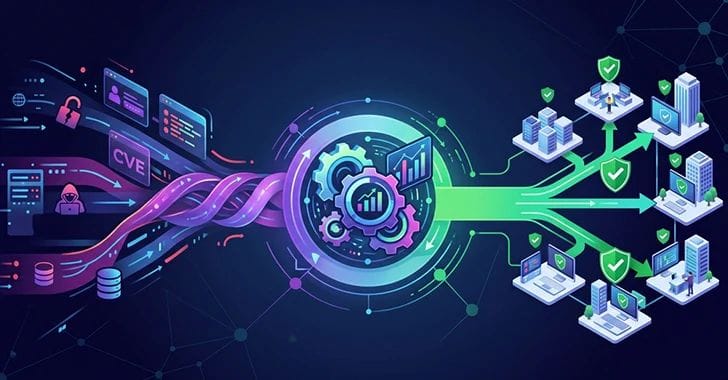
Wanneer gelekte inloggegevens opduiken in criminele marktplaatsen of kwetsbaarheden worden gepubliceerd, kunnen aanvallers deze informatie met AI-ondersteunde technieken snel misbruiken voordat beveiligingsteams de waarschuwingen hebben beoordeeld. Threat intelligence blijft het vroegste signaal voor verdedigers, maar het probleem ontstaat in de verwerking van deze signalen.
In veel organisaties wacht een waardevolle indicator in een wachtrij totdat iemand met offensieve expertise tijd heeft om te testen of deze daadwerkelijk exploiteerbaar is in de specifieke omgeving. Deze wachtrij veroorzaakt een oplopende blootstelling, meer dan een tekort aan threat intelligence zelf. Zowel beveiligingsteams als leveranciers van threat intelligence, zoals Recorded Future, ervaren dat de hoeveelheid relevante data de capaciteit om deze te valideren overstijgt. Validatie wordt beperkt door tijd en gespecialiseerde vaardigheden, niet door een gebrek aan data.
Daarom verschuift threat-led penetratietesten (TLPT) van een compliance-eis naar een bredere operationele aanpak. TLPT start vanuit actuele intelligence, zoals een specifieke gelekte credential of kwetsbaarheid, en test direct of deze op dat moment exploiteerbaar is in de omgeving. Dit levert concreet bewijs op in plaats van alleen een waarschijnlijkheid, wat veel beveiligingsteams prefereren voor hun beperkte testcapaciteit.
Een voorbeeld van deze ontwikkeling is de samenwerking tussen Pentera en Recorded Future. Hierbij kan een dreigingssignaal automatisch een validatierun triggeren tegen de echte aanvalsvlakken van een organisatie. Dit maakt het mogelijk om te bevestigen welke gelekte credentials daadwerkelijk misbruikt kunnen worden, in plaats van alle meldingen als even urgent te behandelen. Joseph Gothelf, Vice President Cybersecurity bij Wyndham Hotels & Resorts, benadrukt dat deze combinatie van threat intelligence en security validatie cruciaal is om echte veerkracht te bouwen in het AI-tijdperk.
Hoewel feeds zoals die van Recorded Future gelekte credentials snel signaleren, kunnen de meeste beveiligingsteams nog niet snel bepalen of deze credentials nog werken binnen hun specifieke omgeving. Het is deze kloof tussen kennis en bewijs die prioriteit moet krijgen bij het toewijzen van beveiligingsbudgetten.



Reacties
Geef een reactie
Vereiste velden zijn gemarkeerd met *