
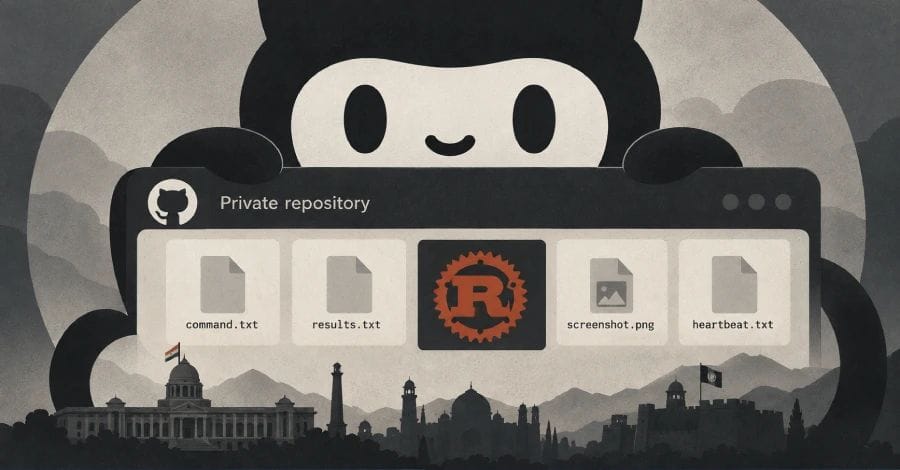
De Pakistaanse dreigingsgroep Transparent Tribe, ook bekend als APT36 en Earth Karkaddan, voert een nieuwe reeks cyberaanvallen uit op overheids- en defensie-instellingen in India en Afghanistan. Volgens onderzoek van Zscaler ThreatLabz maakt de groep gebruik van nog niet eerder gedocumenteerde malwarefamilies, waaronder RUSTYSHADE, RUSTYMOVE, PSNATCH en BASHNATCH, in een operatie die Operation RapidRust is genoemd.
APT36 handhaaft een hoog operationeel tempo en heeft zijn tactieken, technieken en procedures (TTP's) aangepast om deze doelwitten aan te vallen, aldus Sudeep Singh, senior manager APT Research bij Zscaler ThreatLabz, in een recent technisch rapport. Deze ontdekking volgt op een eerdere campagne waarbij APT36 werd gelinkt aan aanvallen op Afghaanse telecomproviders en kritieke infrastructuur in Zuid-Azië, waarbij een backdoor genaamd PATCHCORD werd ingezet.
Een opvallend kenmerk van de huidige campagne is het gebruik van private GitHub-repositories voor command-and-control (C2) communicatie. Daarnaast registreert de groep typosquatted domeinen die populaire Indiase nieuwswebsites imiteren, zoals theprints[.]org en indiatodays[.]org, om kwaadaardige PowerShell-scripts en payloads te hosten. De vier nieuwe malwarefamilies omvatten een backdoor, een tool voor laterale beweging en twee programma's voor het stelen van bestanden, gericht op zowel Windows- als Linux-systemen.
RUSTYSHADE is een backdoor geschreven in Rust die gebruikmaakt van private GitHub-repositories voor versleutelde C2-communicatie via de GitHub REST API. Het malwareprogramma leest en schrijft specifieke bestanden in de repository om opdrachten uit te voeren, screenshots te maken, webcamfoto's te nemen en bestanden te beheren. Daarnaast haalt de dreigingsactor een file stealer op uit een GitHub gist met twee varianten: PSNATCH, een PowerShell-steler voor Windows die recent gewijzigde documenten en media verzamelt, en BASHNATCH, een vergelijkbaar bash-script voor Linux-systemen.
Verder zet APT36 RUSTYMOVE in, een lichtgewicht 64-bit Windows-tool ontwikkeld in Rust voor USB-propagatie. Deze tool monitort externe verwisselbare media en kopieert twee kwaadaardige bestanden naar de rootdirectory van elke gedetecteerde USB-stick, waarmee de backdoor RUSTYSHADE kan worden uitgevoerd. De post-compromise activiteiten van de groep omvatten uitgebreide systeem-, gebruikers- en netwerkverkenning om hun aanwezigheid te verstevigen en data te exfiltreren.


Reacties
Geef een reactie
Vereiste velden zijn gemarkeerd met *