
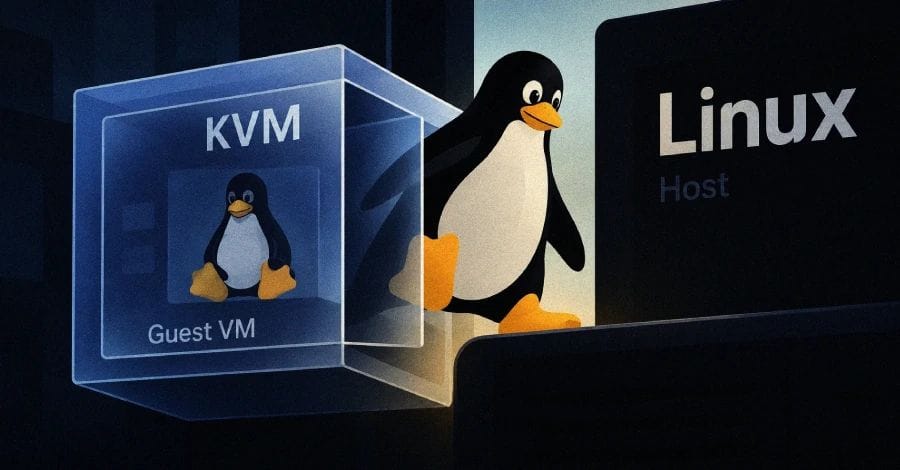
Een nieuwe kwetsbaarheid in de Linux kernel KVM-virtualisatiecode voor ARM64-processors kan ertoe leiden dat een vrijgegeven stuk hostgeheugen toegankelijk blijft voor een gast-virtuele machine op hosts met ingeschakelde nested virtualisatie. Deze fout, geregistreerd als CVE-2026-89775, stelt een gast in staat om het host kernelgeheugen te lezen en te beschrijven. De onderzoeker die de kwetsbaarheid ontdekte meldt dat deze kan worden misbruikt om uit de gastomgeving te ontsnappen en code op de hostmachine uit te voeren.
De kwetsbare code maakt deel uit van de mainline Linux kernel voor ARM64 en is opgelost in Linux-versies 6.18.51, 7.2.5 en 7.3-rc1. Nested virtualisatie maakt het mogelijk dat een gast zijn eigen hypervisor draait, waarmee deze zelf virtuele machines kan hosten. Op ARM64 staat deze functionaliteit standaard uit en het betreft een experimentele boot-time modus die vereist dat de hardware Armv8.4 ondersteunt met de FEAT_NV2-feature. Een standaard ARM64 KVM-host die deze modus niet activeert, valt buiten het aanvalspad.
De fout zit in het deel van KVM dat nested virtualisatie op ARM64 afhandelt. Wanneer een gast zijn geheugen op een specifieke manier organiseert, resulteert een grootteberekening in nul, waardoor een stap die verouderde entries uit de processor's adrescache (TLB) moet verwijderen, wordt overgeslagen. Hierdoor blijft een pagina vrijgegeven hostgeheugen gemapt en beschrijfbaar, en kan de gast deze pagina 64 bits tegelijk lezen en schrijven zonder dat er een hardware-interrupt optreedt om de controle terug te geven aan de host.
Hyunwoo Kim, de beveiligingsonderzoeker die de kwetsbaarheid meldde en op 16 september openbaar maakte, stelt dat een gast deze fout kan gebruiken om uit zijn virtuele machine te ontsnappen en code op de onderliggende host uit te voeren. Er is nog geen exploitcode gepubliceerd en er zijn geen aanwijzingen dat de kwetsbaarheid is misbruikt in aanvallen.
Volgens de kernelgeschiedenis is de kwetsbare code aanwezig vanaf Linux 6.16, maar de fix is gekoppeld aan een latere wijziging. De onderhouders die de patch reviewden en testten geven aan dat het probleem met de ontbrekende invalidatie pas vanaf versie 6.17 optreedt. Hosts met versie 6.16 bevatten dus wel de code, maar niet het gedrag dat een aanvaller nodig heeft.
Er is een tweede aanvalsmogelijkheid: op systemen waar elke gebruiker toegang heeft tot /dev/kvm, het apparaat waarmee virtuele machines worden aangemaakt, kan een lokale gebruiker een gast opbouwen en dezelfde fout misbruiken om rootrechten te verkrijgen. Dit geldt bijvoorbeeld voor Red Hat Enterprise Linux, waar dit apparaat standaard voor alle gebruikers openstaat. Red Hat meldt dat hun kernelversie 10 kwetsbaar is, terwijl versies 6 tot en met 9 niet getroffen zijn.
De kwetsbaarheid vereist in alle gevallen dat nested virtualisatie op de host is ingeschakeld. Upstream is de fout opgelost in Linux 6.18.51, 7.2.5 en 7.3-rc1. Distributies brengen de patch uit volgens hun eigen schema, waarbij de status per release verschilt. Zo is Ubuntu 26.04, inclusief de AWS-, Azure- en GCP-kernels, kwetsbaar, terwijl de algemene kernel van 24.04 LTS niet getroffen is, hoewel nieuwere hardware-enablement kernels (6.17, 7.0) wel kwetsbaar zijn. Amazon Linux AL2023 heeft een fix in de kernel 6.18-pakketversie in behandeling, andere Amazon Linux-kernels zijn niet kwetsbaar. Debian bookworm en trixie zijn niet getroffen omdat de code daar niet aanwezig is; sid is gepatcht in 7.2.6-1, maar forky is kwetsbaar.
Voor hosts die nog niet gepatcht kunnen worden, meldt Red Hat dat er geen mitigatie beschikbaar is die aan hun criteria voldoet. De aanval richt zich uitsluitend op hosts met ingeschakelde nested virtualisatie, wat standaard uitstaat op ARM64. De ernst van de kwetsbaarheid wordt door leveranciers gescoord tussen 7.8 en 9.3 op een schaal van 10. Ze zijn het eens over de hoge impact en dat het een lokale aanval betreft, die niet via het netwerk kan worden uitgevoerd. Ubuntu geeft de kwetsbaarheid een prioriteit van medium ondanks de hoge score. Tot 22 september stond de kwetsbaarheid niet in de Amerikaanse CISA-lijst van misbruikte kwetsbaarheden en werd de kans op exploitatie geschat op minder dan 1 procent.


Reacties
Geef een reactie
Vereiste velden zijn gemarkeerd met *