
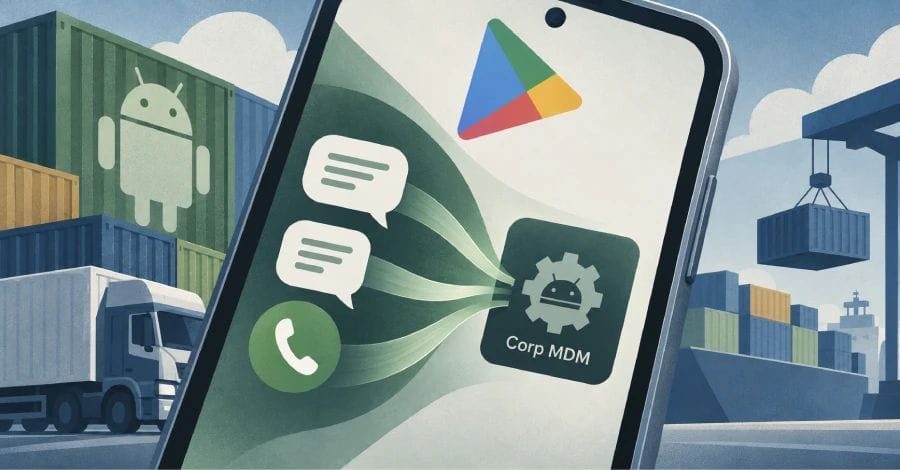
De logistieke sector is het doelwit geworden van een nieuwe kwaadaardige cybercampagne die een Android-spyware verspreidt met de codenaam Corp MDM. Volgens Have I Been Squatted gebruikt de campagne valse Google Play-pagina's, gelabeld als CEVA en TKW Logistics, om een Android Package Kit (APK) te verspreiden die zich voordoet als een systeemdienst. De app draagt de pakketnaam "com.corp.mdm".
Corp MDM is een compacte surveillancesoftware die is ontworpen om nieuw ontvangen sms-berichten te onderscheppen, oproepen om te leiden en een verborgen voorgrondservice te onderhouden, aldus beveiligingsonderzoeker Ben Folland. De malware is bewust beperkt qua functionaliteit en mist de uitgebreide spyware-eigenschappen die doorgaans in commerciële Android-spyware worden aangetroffen. Vermoed wordt dat de ontwikkelaar gebruikmaakte van kunstmatige intelligentie tijdens de ontwikkeling, gezien de aanwezigheid van bugs die de werking belemmeren.
De campagne maakt deel uit van een bredere operatie gericht op de logistieke sector, waarbij ook credential phishing en Windows-malware worden ingezet. De kwaadaardige pakketten worden verspreid via nep-Google Play Store-pagina's zoals playgoogle.logisticstkwcargo[.]com en playgoogle.ceva-app[.]help. Beide gebruiken een hardcoded IP-adres ("69.55.61[.]82") voor command-and-control (C2), het hosten van phishingpagina's en het verspreiden van extra Windows-malware.
Na installatie vraagt de kwaadaardige app om sms-, telefonie- en notificatiepermissies, waarmee het binnenkomende sms-berichten kan onderscheppen, oproepen kan doorschakelen en notificaties kan tonen. De app verwijdert tevens zijn launcher-icoon om onopgemerkt op de achtergrond te blijven draaien. Vervolgens registreert het apparaat zich bij de C2-server, stuurt het elke 30 seconden een heartbeat en vraagt het regelmatig om nieuwe opdrachten.
De aanvallers beheren een wachtwoordbeveiligd Corp MDM-beheerpaneel op poort 3456, waarmee zij geïnfecteerde apparaten kunnen aansturen. Ondersteunde commando's zijn onder meer het activeren en deactiveren van oproepdoorschakeling, het synchroniseren van sms-gegevens, het uitschakelen van de malware en het rapporteren van commandoresultaten. Hoewel het beheerpaneel ook functies voor locatiebepaling en apparaatvergrendeling ondersteunt, worden deze niet door de malware zelf uitgevoerd.
De sms-diefstal is beperkt tot nieuwe binnenkomende berichten nadat de permissie is verleend; bestaande sms-berichten worden niet achteraf uitgelezen. Volgens Folland is deze beperkte dataverzameling voldoende om waardevolle informatie te verkrijgen, aangezien sms-berichten vaak worden gebruikt voor eenmalige codes, wachtwoordherstel, accountbeveiliging, transactiebevestigingen en leveringsupdates. De afzender, volledige inhoud en tijdstempel worden onversleuteld via HTTP naar de aanvallers verzonden.
De identiteit van de aanvallers is nog onduidelijk, maar Have I Been Squatted vermoedt een Armeense of Russische connectie, gebaseerd op lokale elementen in de gebruikersinterface van het beheerpaneel en de broncode die verband houdt met de bredere campagne. Dit is niet de eerste keer dat de logistieke sector doelwit is van cybercriminelen.


Reacties
Geef een reactie
Vereiste velden zijn gemarkeerd met *