
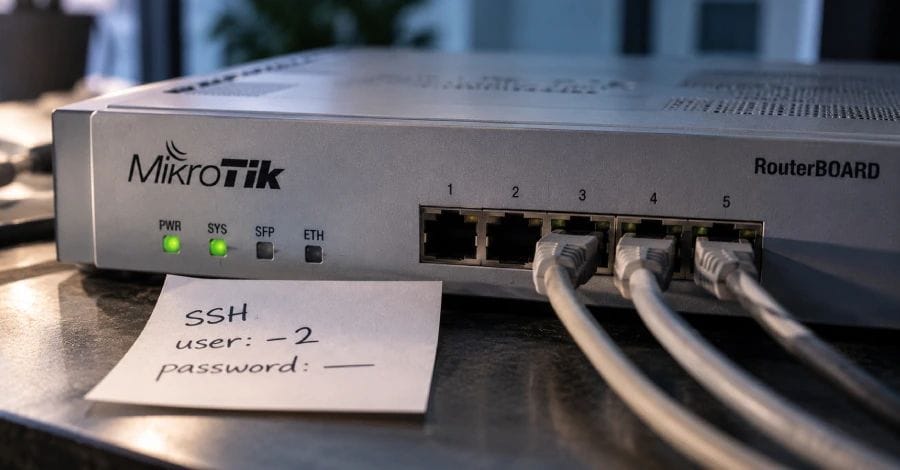
Twee kwetsbaarheden in MikroTik RouterOS SSH zijn gecombineerd in een aanvalsketen, genaamd MikroTrick, waarmee aanvallers volledige administratieve controle kunnen krijgen over routers die via internet bereikbaar zijn, zonder dat een wachtwoord, SSH-sleutel of volledige authenticatie nodig is. Deze kwetsbaarheden, CVE-2026-67279 en CVE-2026-86060, werden door CERT Polska geanalyseerd en de eerste aanvalspogingen dateren van begin september, vlak voor de patches werden uitgebracht.
De aanvalsketen misbruikt een fout in de SSH-toestandsmachine (CVE-2026-67279) die het authenticatieproces doorbreekt. Normaal vereist SSH drie stappen: het opzetten van een versleutelde verbinding, authenticatie van de gebruiker en daarna pas het openen van een sessie om commando's uit te voeren. Door een heronderhandeling van de SSH-sleutel tijdens de authenticatiefase te starten, schakelt de kwetsbare RouterOS direct over naar de commando-fase zonder de identiteit te bevestigen. Dit creëert geen geauthenticeerde sessie, maar laat een onbevoegde gebruiker wel een fase bereiken die normaal alleen na succesvolle login toegankelijk is.
De tweede kwetsbaarheid (CVE-2026-86060) maakt van deze toegang volledige beheerderscontrole. RouterOS start een loginprogramma dat gebruikersnaam en privilege-niveau als argumenten ontvangt zonder de gebruikersnaam te valideren. Als de gebruikersnaam begint met een koppelteken, wordt dit geïnterpreteerd als een programma-optie. Door als gebruikersnaam '-2' te sturen, dwingt de aanvaller het loginprogramma om identiteit en privileges te lezen van het terminalkanaal dat de SSH-sessie heeft geopend. Via dit kanaal kan de aanvaller een gebruikersnaam en beheerdersrechten injecteren, waarna een volledig geprivilegieerde console wordt geopend.
De aanval laat een herkenbaar spoor achter in de logs: een mislukte loginpoging voor gebruiker '-2'. CERT Polska vond dergelijke logs al op 2 september, een dag voor de officiële patches beschikbaar kwamen. Een diagnostisch rapport op het MikroTik-forum toont de aanvalspoging met een geforceerde heronderhandeling en een poging om een beheerdersaccount aan te maken. In sommige gevallen werd succesvol een account aangemaakt en zijn configuratiegegevens naar een aanvallersadres overgebracht.
De MikroTrick-keten bestaat uit de combinatie van CVE-2026-67279 en CVE-2026-86060. Een derde kwetsbaarheid, CVE-2026-67276, die het mogelijk maakt RSA-sleutels te vervalsen voor bestaande accounts, is een aparte zaak en vereist kennis van gebruikersnaam en publieke sleutel. Deze is niet onderdeel van de MikroTrick-keten. De Amerikaanse CISA heeft CVE-2026-86060 opgenomen in haar lijst van bekende geëxploiteerde kwetsbaarheden, waarmee de actieve uitbuiting wordt bevestigd.


Reacties
Geef een reactie
Vereiste velden zijn gemarkeerd met *