
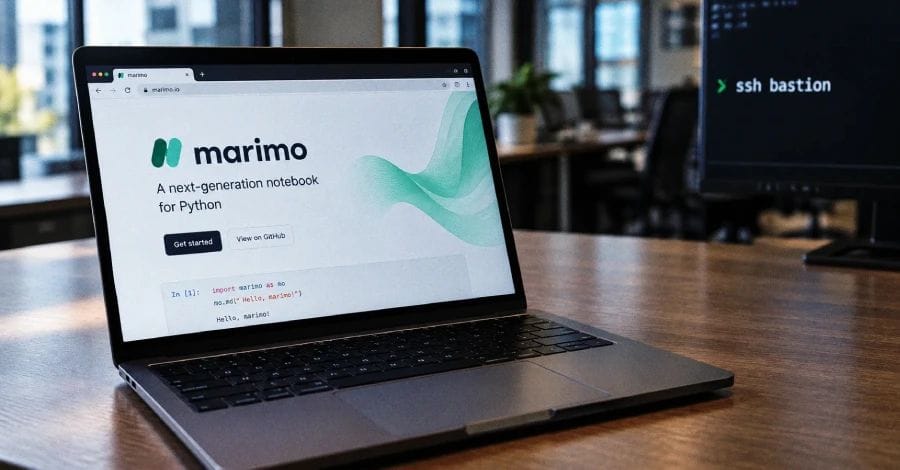
Een menselijke aanvaller heeft een kritieke kwetsbaarheid in Marimo benut om binnen acht seconden toegang te krijgen tot een SSH bastion, zonder gebruik te maken van kunstmatige intelligentie (AI). Dit blijkt uit onderzoek van Sysdig, dat aantoont dat ervaren aanvallers met handmatig geschreven tools net zo snel kunnen handelen als AI-ondersteunde aanvallen.
De kwetsbaarheid, bekend als CVE-2026-39987 met een CVSS-score van 9.3, betreft een pre-authenticated remote code execution (RCE) in alle versies van Marimo. Deze kwetsbaarheid werd binnen enkele uren na openbaarmaking actief misbruikt. De aanvaller gebruikte een op maat gemaakte Python-toolkit om een volledige interactieve shell te verkrijgen, waarna via gestolen credentials een AWS Secrets Manager-oproep werd uitgevoerd. Met de verkregen private sleutel werd vervolgens SSH-toegang verkregen tot een bastion host. De tijdlijn laat zien dat de eerste WebSocket-verbinding om 12:52 uur werd gemaakt en dat om 18:57:30 uur al SSH-authenticatie op het bastion plaatsvond.
Volgens het Sysdig Threat Research Team bewijst deze aanval dat menselijke aanvallers niet alleen op machinesnelheid kunnen opereren, maar ook beter in staat zijn om detecties te omzeilen dan geautomatiseerde AI-aanvallen. Gedurende een sessie van negen uur voerde de aanvaller meer dan 850 interactieve commando's uit, zonder gebruik te maken van bekende offensieve tooling, en schreef alle scripts zelf tijdens de aanvalssessie. De gebruikte tradecraft draaide om een enkele Python3-aanroep die credentials ophaalde, de SSH-sleutel uit Secrets Manager schreef en direct authenticatie tot stand bracht.
Naast deze aanval meldt Hunt.io een cryptominingcampagne die 3.562 Redis-servers heeft gecompromitteerd. Hierbij wordt misbruik gemaakt van de SLAVEOF-commando om kwaadaardige content op Redis-servers te plaatsen, wat leidt tot de installatie van een XMRig-miner. De campagne omvat ook parallelle activiteiten zoals WordPress-onderzoek, SSH-sleutelinjectie via Redis AOF-bestanden en sandbox-escape pogingen. De getroffen Redis-versies lopen uiteen van 2.8.17 tot 7.2.0, en de Linux-distributies variëren van verouderde RHEL/CentOS 6 tot recente Ubuntu-kernels.



Reacties
Geef een reactie
Vereiste velden zijn gemarkeerd met *