
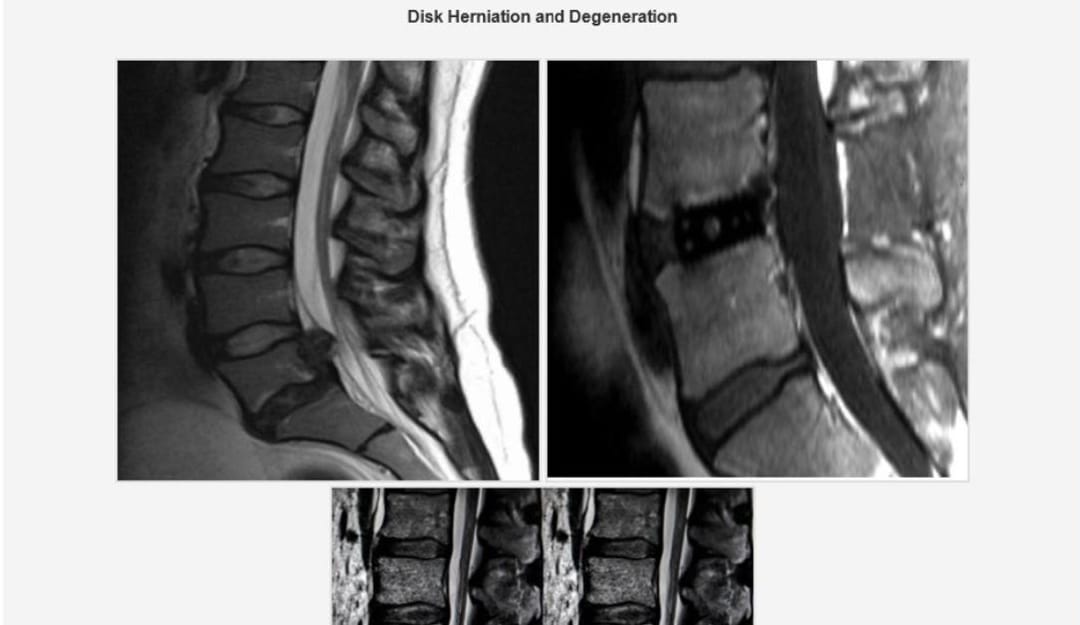
Iraanse cyberspionnen maken gebruik van valse MRI-scanresultaten om personen te hacken die als vijand van het regime worden gezien. Britse, Amerikaanse en Nederlandse veiligheidsdiensten hebben een waarschuwing uitgegeven over spyware genaamd CHOSEN BRICK, die door Iraanse staatsgesponsorde hackers wordt ingezet. Deze malware wordt verspreid via diverse lokmiddelen, waaronder een nep-MRI-scan van een hernia, die na uitgebreide social engineering wordt verstuurd om het vertrouwen van slachtoffers te winnen.
Volgens het Britse National Cyber Security Centre (NCSC) gebruikt Iran deze en vergelijkbare cyberactiviteiten om de repressie van personen die als bedreiging voor het regime worden gezien te ondersteunen, zoals dissidenten, activisten en journalisten. In sommige gevallen hebben Iraanse inlichtingendiensten plannen gemaakt om deze personen internationaal te ontvoeren of te vermoorden. CHOSEN BRICK stelt aanvallers in staat om een breed scala aan gegevens van de getroffen apparaten te verzamelen, waaronder contacten, e-mails en berichten op sociale media. Daarnaast kan de malware scherminhoud vastleggen en de microfoon van het apparaat inschakelen.
De betrokken diensten waarschuwen dat deze informatie kan worden gebruikt om een patroon van leven te creëren, waarmee de fysieke risico’s voor slachtoffers toenemen. Gestolen persoonlijke gegevens zijn ook op pro-Iraanse leksites verschenen om slachtoffers verder te intimideren. De waarschuwing is gezamenlijk uitgegeven door het NCSC, de Amerikaanse FBI en de Nederlandse Algemene Inlichtingen- en Veiligheidsdienst (AIVD). De campagne richt zich op slachtoffers in alle drie landen en loopt minstens sinds 2025.
De aanvallers passen hun aanpak aan per doelwit, wat leidt tot variatie in het begin van de aanval. Meestal maken zij eerst contact via berichtenplatforms zoals WhatsApp en Telegram, waarbij ze zich voordoen als een bekende of als technische ondersteuning om vertrouwen te winnen. Vervolgens sturen ze een kwaadaardig bestand dat past bij het gekozen voorwendsel. Naast de nep-MRI-scan hebben de aanvallers zich voorgedaan als legitieme producten zoals Pictory, RunwayML, Norton Antivirus, Telegram, Adobe Flash Player en KeePass.
De CHOSEN BRICK-malware werkt alleen op Windows-systemen en is ontworpen om na een herstart automatisch opnieuw te starten. Ook voegt het uitzonderingen toe aan Microsoft Defender om detectie te voorkomen. Voor command & control maakt de malware gebruik van Telegram, waarbij elk slachtoffer een aparte Telegram-bot krijgt toegewezen om het risico op blootstelling van meerdere apparaten te beperken. Gestolen bestanden worden via Telegram en commerciële cloudopslagdiensten verzonden. Nieuwere versies van de spyware gebruiken proxies om het netwerkverkeer te verbergen.
Het NCSC waarschuwt dat aanvallers kunnen proberen slachtoffers over te zetten naar persoonlijke apparaten om beveiliging op het werk te omzeilen. Organisaties met risicopersonen wordt aangeraden deze waarschuwing te delen en medewerkers te helpen hun apparaten te controleren. Hoewel het NCSC geen specifieke Iraanse overheidsinstantie noemt, komt de werkwijze overeen met activiteiten die de FBI in een flash warning toeschreef aan actoren namens het Iraanse Ministerie van Inlichtingen en Veiligheid (MOIS).



Reacties
Geef een reactie
Vereiste velden zijn gemarkeerd met *