
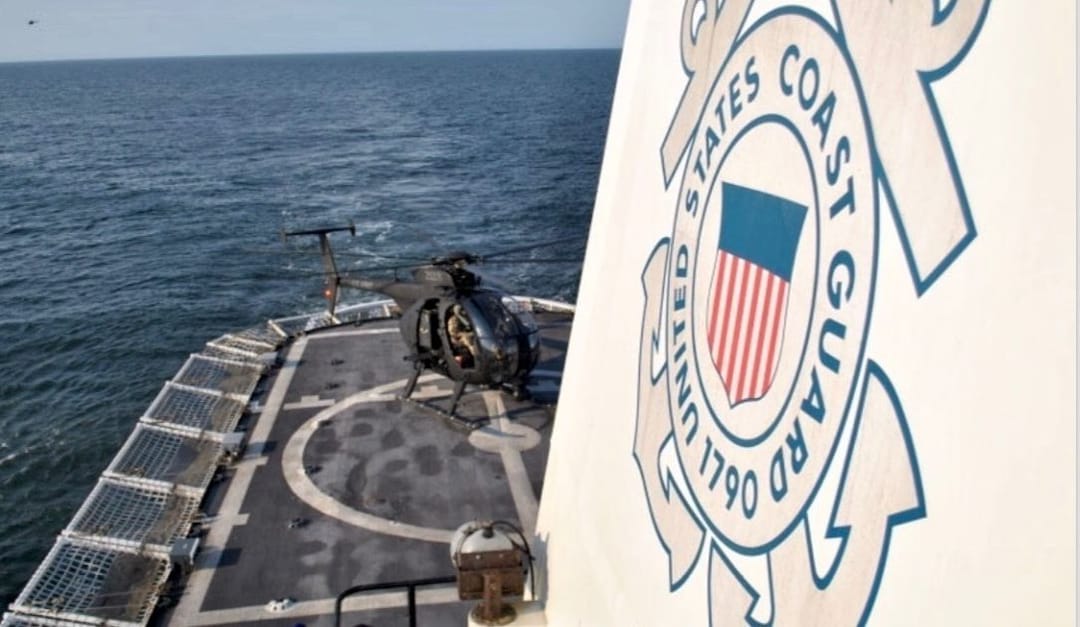
De Amerikaanse kustwacht heeft in augustus een olietanker in de Golf van Mexico aan boord genomen nadat het netwerk van het schip was aangevallen door hackers. Dit bevestigde een woordvoerder van de kustwacht nadat de Wall Street Journal meldde dat minstens twee tankers op weg naar de Verenigde Staten het doelwit waren van cyberaanvallen.
Volgens Bloomberg News was een van de getroffen tankers de VL Prosperity, die volgens het door de Iraanse overheid gesteunde nieuwsagentschap Mehr 30 uur lang de communicatie verloor. De FBI gaf geen commentaar en andere instanties verwezen naar de kustwacht, die verklaarde dat een gespecialiseerd team van kustwacht, FBI en scheepsinspecteurs het schip aan boord nam om de integriteit van de operationele en IT-systemen te waarborgen na aanwijzingen dat het netwerk was gecompromitteerd door buitenlandse cyberactoren.
Op 21 augustus voerde dit team een uitgebreide cyberbeveiligingsinspectie en onderzoek uit. Er zijn geen meldingen van operationele verstoringen, instabiliteit van het schip, fysieke gevaren voor de bemanning of milieuschade. De kustwacht gaf geen details over de aard van de aanval, de mogelijke daders of of de boarding op 21 augustus betrekking had op de VL Prosperity. De Wall Street Journal meldde dat een ander schip op 24 augustus werd onderzocht.
Volgens Mehr voer de VL Prosperity onder de vlag van Liberia en werd het schip op 7 augustus aangevallen terwijl het door de Straat van Gibraltar voer, onderweg van een Egyptische naar een Amerikaanse haven. Een bemanningslid vertelde dat de aanvallers mogelijk de motorsnelheid konden verhogen en de brandstof- en motorolietanks konden uitschakelen. Russische analisten koppelden het incident aan het militaire conflict tussen de VS en Iran, maar geen enkele hackergroep heeft de aanval opgeëist. Bloomberg meldde dat de VL Prosperity momenteel voor de kust van Texas ligt.
De kustwacht werkt samen met havenexploitanten, scheepseigenaren en lokale maritieme partijen om de veiligheid en continuïteit van havenoperaties te waarborgen. Een dag voor de vermeende aanval op de VL Prosperity meldde North Carolina Ports een cyberaanval die leidde tot handmatige operaties. Ook hier werd het IT-systeem gehackt door een externe actor, waarna een noodplan werd geactiveerd en meerdere overheidsinstanties werden ingeschakeld.
Havens in de VS, Europa en Azië zijn de afgelopen vijf jaar herhaaldelijk doelwit geweest van ransomware-aanvallen, mede door de digitalisering van hun processen. In 2024 weigerde de haven van Seattle losgeld te betalen na een aanval die problemen veroorzaakte bij de luchthaven en de haven van de stad. In 2023 werden verschillende Europese havens en grote rederijen getroffen door ransomware, terwijl oliebedrijven als Oiltanking en Mabanaft in 2022 overmacht moesten uitroepen na cyberaanvallen. Ook logistiek dienstverlener Expeditors International meldde een cyberaanval die maandenlang systemen lamlegde.



Reacties
Geef een reactie
Vereiste velden zijn gemarkeerd met *