
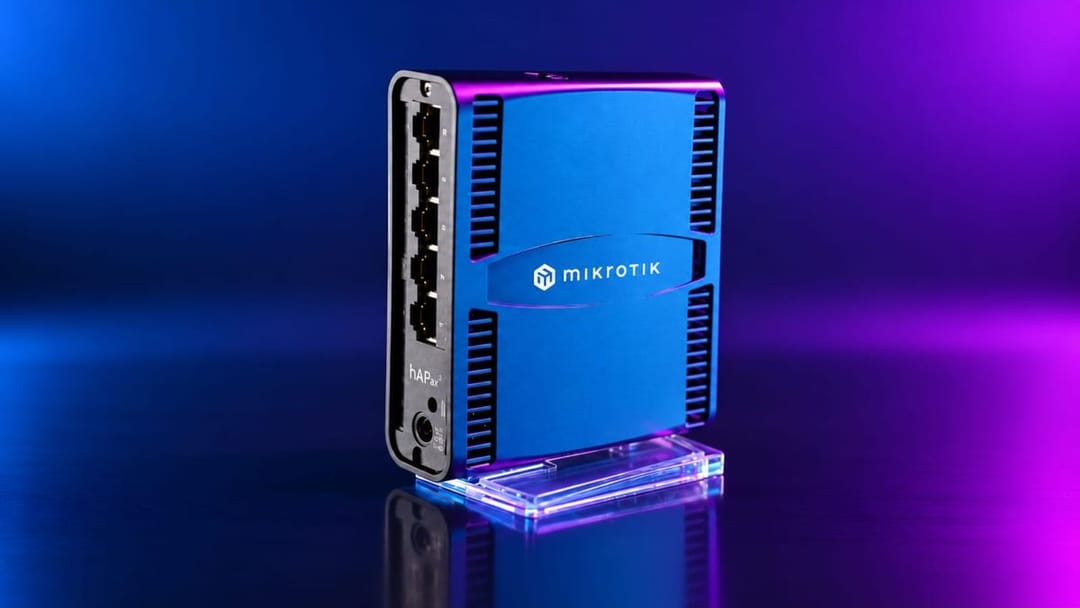
De Amerikaanse Cybersecurity and Infrastructure Security Agency (CISA) waarschuwt voor een kritieke kwetsbaarheid in MikroTik RouterOS die kan leiden tot remote code execution (RCE) met rootrechten of een denial-of-service (DoS) situatie. De kwetsbaarheid, geregistreerd als CVE-2026-84411, betreft een integer underflow in de HTTP-aanvraagverwerking van de webmanagementservice, die al kan worden misbruikt voordat authenticatie plaatsvindt.
Volgens de waarschuwing bevat de webmanagementservice in getroffen RouterOS-versies een integer underflow in de verwerking van HTTP-aanvraagbody's die bereikbaar is zonder authenticatie. Hierdoor kan een niet-geauthenticeerde aanvaller met een enkele speciaal vervaardigde HTTP-aanvraag willekeurige code uitvoeren met rootrechten of een denial of service veroorzaken. Hoewel er geen aanwijzingen zijn dat de kwetsbaarheid momenteel actief wordt misbruikt, heeft CISA het advies gepubliceerd om organisaties te waarschuwen en verdedigingsmaatregelen te stimuleren.
MikroTik RouterOS-versies onder 7.24 zijn kwetsbaar, waarbij de leverancier gebruikers aanbeveelt te updaten naar versie 7.23 of hoger om het risico te mitigeren. De nieuwste stabiele versie is 7.24.4 en de meest recente long-term release is 7.23.7, beide sinds 16 september beschikbaar. Zowel MikroTik als CISA zijn benaderd voor verduidelijking over de exacte getroffen versies, maar hebben nog geen reactie gegeven. Tot op heden is er geen officiële security advisory van de leverancier gepubliceerd.
CISA adviseert eigenaren van MikroTik-routers om controle systemen niet direct via internet toegankelijk te maken, controle netwerken en externe apparaten achter firewalls te plaatsen en VPN’s te gebruiken voor veilige externe toegang. Daarnaast moeten alle verbonden apparaten goed beveiligd zijn. Hoewel er geen publieke meldingen zijn van actieve exploitatie van CVE-2026-84411, richten aanvallers en botnet-malware zich regelmatig op kwetsbaarheden in MikroTik-producten. Eerder waarschuwde het Poolse CERT dat aanvallers een exploitketen van twee MikroTik RouterOS-kwetsbaarheden gebruikten om volledige controle te verkrijgen over apparaten met SSH-diensten die aan het internet blootstaan.


Reacties
Geef een reactie
Vereiste velden zijn gemarkeerd met *